



인기기사
- 1 국힘 주진우 '김혜경 골프 의혹' 헛발질 : 해당 골퍼가 당장 부인, 그 정도 확인도 없이 터뜨리나
- 2 이스라엘 총선 D-1, 네타냐후 재집권 '빨간불' : 19년 집권 끝에 감옥 가고 미국-이란 전쟁 끝나나
- 3 '볶음너구리'부터 걸그룹 'A2O LITE'까지, 과거에서 답을 찾다 : 마시면 이틀 뒤 일어나는 '캪틴큐'도 품절
- 4 전쟁으로 '떼돈' 번 트럼프, 미국 중간선거 맞아 '부패 의혹' 쟁점 되나 : 공화당 텃밭 텍사스도 균열 조짐
- 5 '영아 사망 사건' 아주대 병원 소아과 압수수색에 전문의 7명 사직 의사 : 경찰 "압수수색 걸린 시간은 17분"
- 6 '통곡하며 차선 하나 점령' 서울 강남대로 한복판 활보한 만취 여성 : 국내 성인 3명 중 1명 '1달에 1번 이상 폭음'
- 7 이번엔 사과를 썰었다! 삼성전자 갤럭시 15년째 애플 아이폰 긁는 광고 : 풍자가 부메랑으로 돌아오진 않을까
- 8 비 쏟아지자 소방대원은 울먹이며 감사기도 올렸다 : 몇달 동안 산불과 싸우는 인도네시아, '산소 버스'도 등장
- 9 시인 윤동주, 타국 옥사 81년 만에 최고등급 '금관문화훈장' 수훈 : 진심으로 축하드립니다
- 10 "입맛 뚝 떨어진다" 배달앱·음식점 'AI 음식 사진'에 손님들이 발길 돌린다 : 신뢰의 문제로 번진다
최신기사
-
 씨저널&경제 신한금융지주 차기 신한·제주은행장 후보군 1차 압축 : 정상혁 이희수 연임 여부 12월 초 결정된다
신한금융지주가 차기 신한은행장과 제주은행장 후보군을 1차로 압축했다. 정상혁 신한은행장과 이희수 제주은행장의 임기가 올해 말 끝나는 가운데, 연말 자회사 최고경영자(CEO) 인선을 위한 후보 검증이 본격화한 것이다. 이번 인선의 특징은 은행 이사회의 역할이 확대됐다는
-
 씨저널&경제 삼성전자의 강력한 새 무기 '초장기공급계약' : 중국 클라우드 기업들마저 '10년 공급' 요청하며 수요 둔화 우려 사라진다
사업부별 희비 속 커지는 메모리 반도체 역할
-
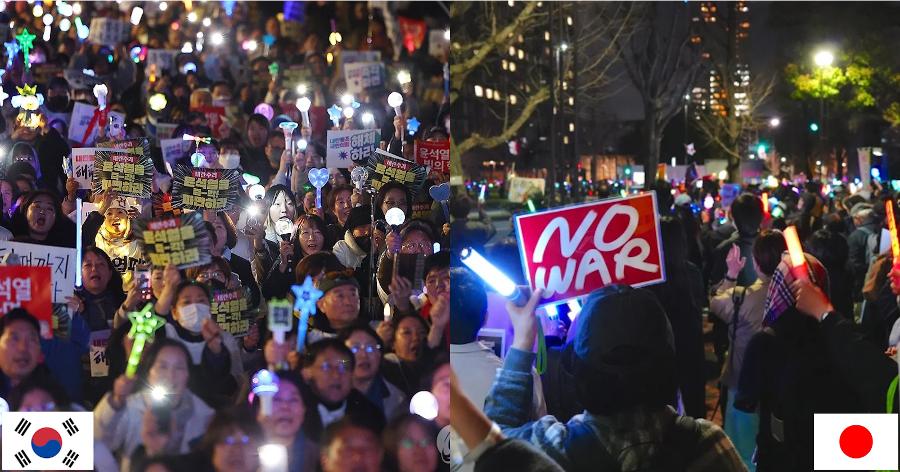 글로벌 [한일 허프 필담] 한국의 '응원봉'과 일본의 '펜라이트' : 한국과 일본의 시민들이 새롭게 거리로 나섰다
한국과 일본 기자가 짚은 '거리의 시민들'
-
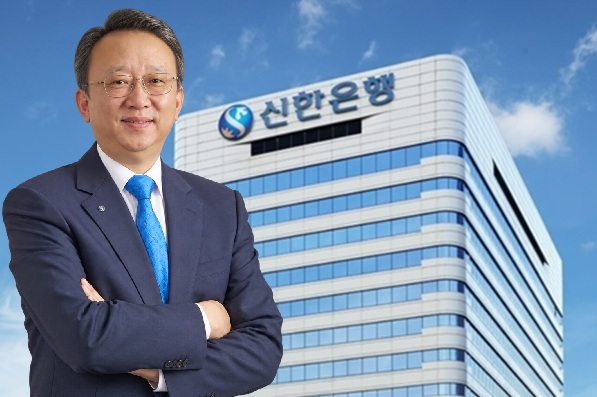 씨저널&경제 신한은행 정상혁 3연임 도전과 '순이익 4조' 예비 성과 : 국감서도 '실적' 강조했지만 '고객정보 유출' 책임론 만만찮다
10월19일, 국회 정무위원회의 금융감독원 국정감사장. 이강일 더불어민주당 의원이 증인으로 출석한 5대 시중은행장들에게 질문을 던졌다. "은행장 연임을 결정하는 가장 중요한 요소가 실적이라고 생각하시는 분 있으십니까?" 이 질문에 5대 은행장 가운데 유일하게 정상혁 신
-
 씨저널&경제 한화M&S 식품·외식사업 핵심 부상하는 아워홈 : 김동선 사장 벤슨 인수하고 출점 비용 감수하며 '계열사 시너지'에 방점 찍었다
시너지의 무게, 커지는 투자 부담
-
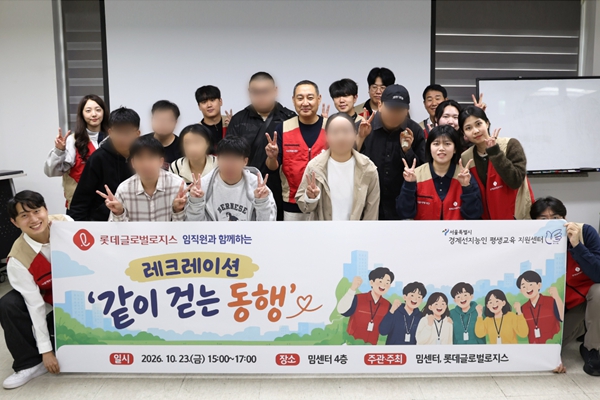 씨저널&경제 롯데글로벌로지스 '경계선지능인 청년' 홀로서기 돕는다 : 상품 개발·디자인·판매 지원
가능성을 키우는 4년의 동행
-
 글로벌 일본 다카이치 총리 전기차 보조금 삭감 계획 경제산업성 반대 부딪혀 : "내수 창출 단계에서 시기상조"
일본, 9월 신차 판매량 가운데 전기차는 5% 불과해
-
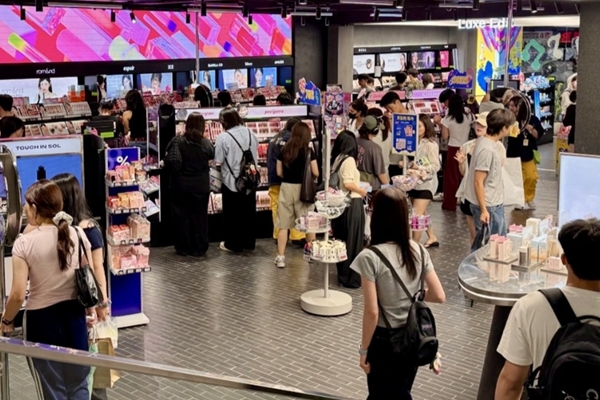 씨저널&경제 [허프 트렌드] 백화점·쇼핑몰 '올다무' 유치 경쟁 : 올리브영·다이소·무신사 입점해야 '손님' 온다
경쟁자에서 흥행 파트너로
-
 씨저널&경제 해커보다 먼저 빈틈 찾는다 : 과기정통부·국정원 금융권 공격 수법·PHP 약점 중심으로 핵심시설 조사
그야말로 '국가 해킹 비상사태'
-
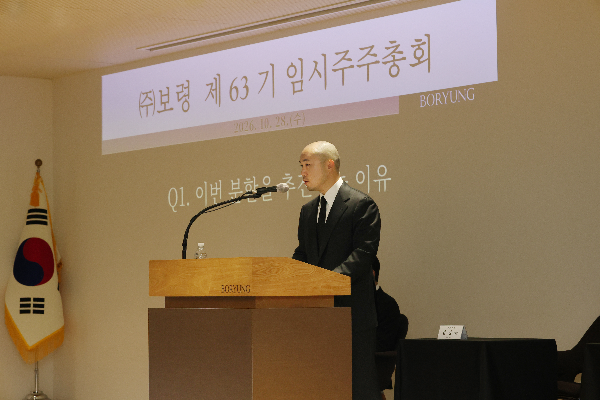 씨저널&경제 보령 임시주총 열고 전문의약품 영업부문 물적분할 승인 : 2027년 1월 '보령파마솔루션' 출범
중복상장 없다고 재차 강조