


인기기사
- 1 이재명 이틀 연속 '여권 강경파'에 공개 경고 : "사심 버려라" "개혁성과 독차지하려는 이기심"
- 2 "우리는 모두 동지" 이재명, 18일 만에 조국과 정면충돌 : 청와대의 '한밤 반박' 무리수
- 3 한동훈 "노무현 허구 신화 깨야", 국힘 김태규 "부엉이 바위" : 조국혁신당 박은정 "인간이 돼라"
- 4 [조원씨앤아이] 차기 대선주자, 김민석이 한동훈·장동혁에 밀린다, 이재명 부정평가 61.4%로 최고치
- 5 국방부 "예술·체육 병역특례 감면·폐지 추진 계획" : 아시안게임서 금메달 딴 일부 선수들 '군 면제' 발언에 논란 재점화
- 6 영화 '암살자(들)' 출연 배우 유해진 향한 극우 세력의 도 넘은 위협 : 서울경찰청장 칼 빼들었다
- 7 청와대 심야 저격에 조국·조국혁신당은 즉각 재반박 : "입장 번복 프레임에 가두려는 정치행위"
- 8 이재명 SNS 위험수위 : 스스로 '배제의 언어' 사용, 철 지난 '보완수사권 논쟁'에 뛰어들었다
- 9 "나만 빼고 다 행복해 보인다" : SNS에 매일 일상을 공유하는 사람이 외롭다고 한다
- 10 국민의힘, 한동훈 차기 대선주자 1위 신경 안 쓴다 : 김재원 "이낙연도 '어대낙'이었다"
최신기사
-
 뉴스&이슈 중수청장·공소청장 대행 국무회의 참석 비판 목소리, 조국혁신당 황현선 "권력과 수사·공소기관 선 그어야"
불필요한 오해
-
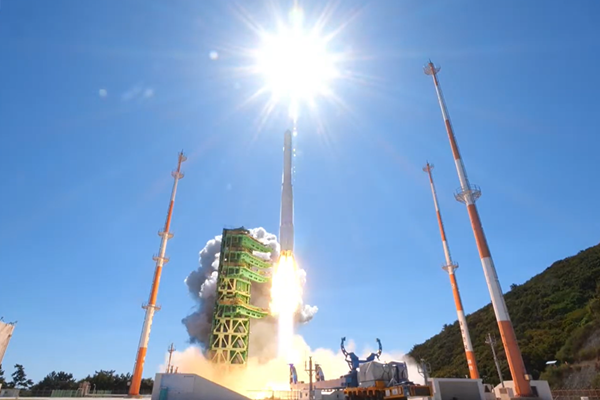 씨저널&경제 한국형발사체 누리호 5차 발사 성공, 누적 성공률은 80%까지 높아졌다 : 2032년까지 매년 1대 이상 우주로 날아간다
대한민국의 우주 시대, 가까워진다
-
 씨저널&경제 농협은행장 강태영 첫 연임 결정 앞두고 '해킹 차단 성공' 빛난다 : 수익성 회복은 과제
다른 은행 줄줄이 뚫렸지만, 농협은 지켰다
-
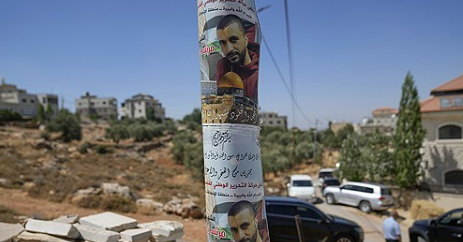 글로벌 AFP 기자, 무장한 이스라엘 정착민들에게 무참히 폭행당했다 : 이스라엘, 2025년 세계에서 가장 많은 언론인이 살해된 국가
이스라엘 군인들은 그저 방관
-
 씨저널&경제 HD현대중공업 대표 이상균 조선 총괄 부회장으로 승진 : HD현대그룹 2026년 사장단 인사 초점은 조선사업 및 현장 안전
"세계 최고 조선업 위상 지킨다"
-
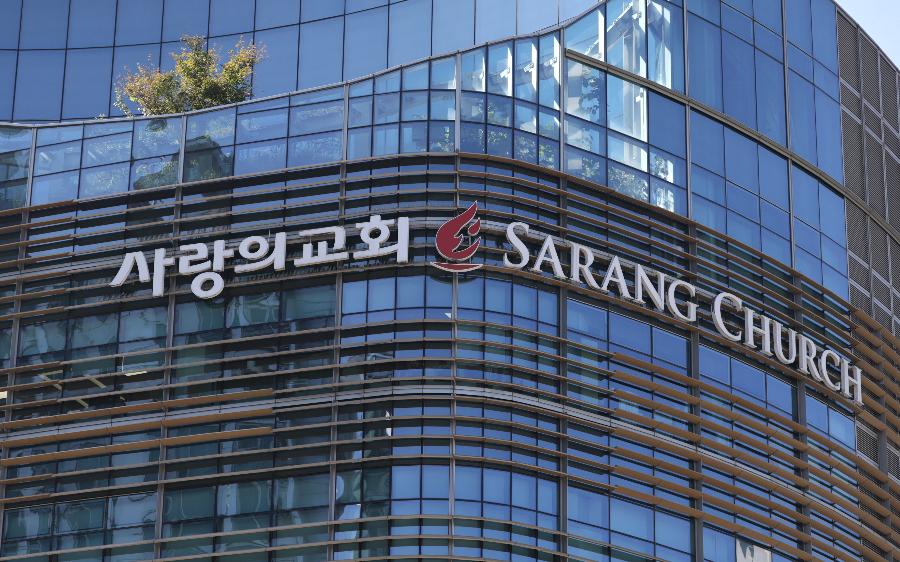
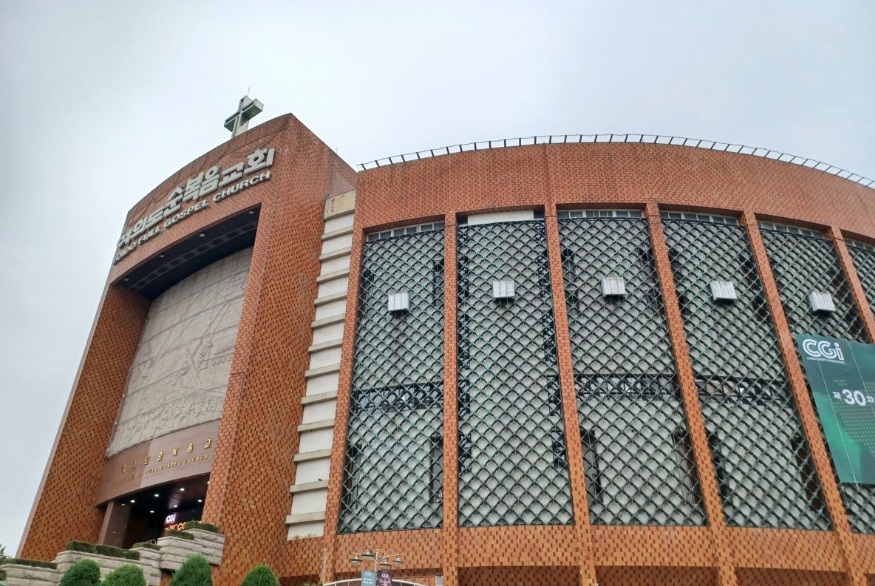 뉴스&이슈 여의도순복음교회·사랑의교회도 뚫렸다 : 85만 명 개인정보 유출 정황, 해킹엔 AI도 동원됐나
"개인정보를 보호해야 할 책임은 교회에 있다"
-
 뉴스&이슈 민주당 정봉주 "'관심 거지' 한동훈과 말싸움 말고 가족·디지털·현대고 3개 팀으로 검증해야"
MB 상대했을 때처럼 해야
-
 씨저널&경제 두산테스나 내년 첫 '영업이익 1천억' 바라본다 : 박정원 두산그룹 '반도체 삼각편대' 완성하나
'전자BG-SK실트론-테스나' 삼각편대
-
 뉴스&이슈 인사혁신처장 최동석 황당한 주장 "여성 수험생 구두가 타인에게 피해줘", 민주당 의원들도 탄식
상식을 초월한 인식
-
 뉴스&이슈 윤석열, 김건희 따라 '명태균 여론조사' 2심서 무죄 : 잇단 무죄에도 내란 포함 중형 재판 남아
내란 혐의가 가장 크다