무신사의 온라인 편집숍 플랫폼인 '29CM'에서 최근 개인정보 유출 사고가 발생한 사실이 밝혀졌다.
무신사는 9월7일 한국거래소에 유가증권시장(코스피) 상장예비심사 신청서를 제출하면서 본격적인 기업공개(IPO) 레이스에 돌입한 바 있다. 그런 가운데 내부통제에서 약점이 노출되면서 IPO 과정에 영향을 줄 수 있다는 전망이 나온다.
'기업가치 10조 원 달성'을 목표로 하는 창업주 조만호 대표에게는 이 같은 위기를 극복하고 회사의 밸류에이션을 방어해야 하는 과제가 주어졌다.
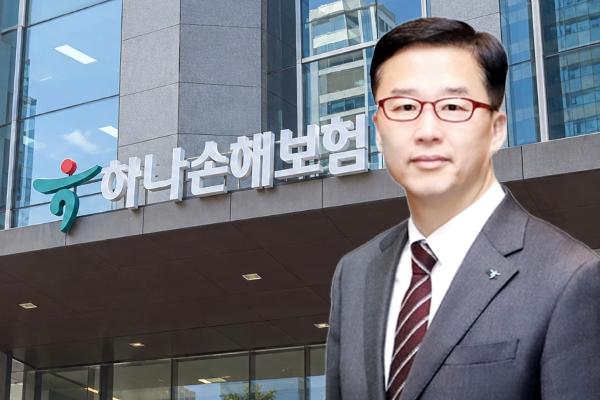
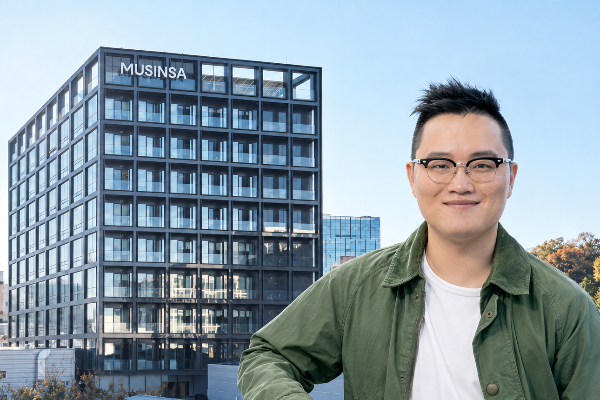
조만호 무신사 대표이사 ⓒ 그래픽 허프포스트코리아
30일 패션업계와 국회 취재를 종합하면, 무신사는 개인정보 유출 사실을 8월28일 개인정보보호위원회(개인정보위)에 최초 신고한 뒤 9월3일과 16일 두 차례 추가 신고한 것으로 나타났다.
이 같은 사실은 개인정보위가 28일 국회 이정헌 의원실과 김형원 의원실 등에 제출한 자료를 통해 알려졌다. 세 차례 신고를 통해 확인된 개인정보 유출 건은 모두 23만2천여 건에 달한다. 다만 신고 수치는 정보 항목별 건수여서 이를 합산한 값을 실제 피해자 수로 보기는 어렵다.
구체적인 내용을 보면, 무신사는 8월27일 해킹 공격을 받아 고객 이름 13만8841건과 이름, 이메일, 휴대전화번호, 배송정보가 담긴 정보 2만1011건 등 모두 15만9852건이 유출됐다고 다음날 개인정보위 등 관계기관에 신고했다.
이어 3일에는 파트너사 임직원 개인정보 3만5955건이 유출됐다고 추가로 신고했다. 이름과 이메일 주소, 휴대전화 번호, 부서, 직책 등이 포함됐다.
16일 신고분에는 소비자 주문정보 3만2262건과 소비자가 작성한 리뷰 정보 3999건이 추가로 유출된 사실이 담겼다. 주문정보에는 이름, 이메일 주소, 휴대전화 번호, 주소, 배송 메모, 운송장 정보, 주문번호, 주문 상세, 상품정보, 교환·반품정보 등이 포함됐다. 무신사 임직원의 개인정보 11건(이름 2건, 전화번호 9건)도 함께 유출됐다.
무신사 쪽은 해커가 회원 주문정보 응용프로그램 인터페이스(API)와 파트너시스템의 일회용 비밀번호(OTP) 인증 단계의 취약점을 이용해 회원과 파트너사 임직원의 개인정보를 조회했다고 설명했다. 더 구체적인 원인은 관계기관 조사에서 확인될 것으로 보인다.
무신사 관계자는 허프포스트와 통화에서 "사고 인지 직후 필요한 조치를 완료했으며, 접근 통제와 모니터링 등 정보보호체계 전반에 대한 보강을 진행하고 있다"고 답했다.
한편 29CM의 개인정보처리방침은 운영 주체를 '주식회사 무신사'로 명시하고 있다. 29CM가 별도의 법인이 아닌 무신사 내부 플랫폼이어서 보안 체계도 통합 운영된다.
업계에서는 이번에 29CM에서 유출된 개인정보가 주소와 휴대전화 번호, 이메일을 비롯한 배송정보와 교환·반품 정보, 리뷰 등 민감한 정보를 포함하고 있어 2차 피해 확산 우려를 제기하고 있다.
◆ 보안관리 및 내부통제 역량 의구심
이번 사고에서 주목되는 대목은 고객 정보와 입점사 담당자 정보가 함께 유출됐고, 피해 범위가 추가 점검 과정에서 넓어졌다는 점이다. 서비스별 보안 관리가 적절했는지와 함께 초기 조사에서 전체 범위를 파악하지 못한 이유가 쟁점이 될 것으로 보인다.
무신사는 보안 투자와 관리체계를 강화해 왔다. 한국인터넷진흥원(KISA) 정보보호 공시에 따르면 무신사는 2025년 정보보호 강화를 위해 42억 원을 투자했다. 이는 2년 전 27억 원에 견줘 52% 늘어난 것으로, 전체 정보기술 투자액 1195억 원의 약 3.5%에 달하는 비중이다. 접근 때마다 권한을 검증하는 제로트러스트 체계, 클라우드 웹·API 통합 방어(WAAP) 시스템 등을 도입했다.
사고 두 달 전인 6월 이뤄진 정보보호관리체계(ISMS) 인증 심의에서 무신사가 '적합' 판정을 받은 사실도 확인됐다. ISMS 인증 심의는 기업이 해킹이나 개인정보 유출 등 보안 위협으로부터 주요 정보자산을 안전하게 보호할 수 있는 시스템을 갖췄는지 한국인터넷진흥원(KISA)이 심사하고 승인하는 절차다. 그에 앞선 4월에는 정보보호관리체계 국제 인증인 ISO27001을 취득하기도 했다.
이 같은 상황에서도 개인정보 유출 사고가 발생하면서, 보안 투자와 법적 인증 심사의 실효성을 의심하는 의견도 제기된다. 회사에서 인증 당시 적용한 통제가 이후에도 유지됐는지 여부와 함께, 실제 인증 심사가 형식적으로 이뤄진 것은 아닌지에 대한 점검도 필요하다는 지적이 나온다.
◆ 상장심사에서 문제는 없을까 – 조만호 리더십 시험대
한국거래소의 '유가증권시장 상장심사 가이드북'에서는 정보보호 체계에 대한 심사기준을 직접 제시하고 있지 않다. 다만 '내부통제 제도의 구축과 운영의 적정성' 관련 심사에서 문제가 될 가능성이 점쳐진다.
상장예비심사는 형식적 심사와 질적 심사를 구분해 이뤄지는데, 질적 심사에서는 △기업의 계속성 △경영의 투명성 △경영의 안정성 △기타 투자자 보호와 관련된 항목을 들여다본다. 이 중 경영 투명성 항목에 '내부통제 체계의 적정성' 심사가 포함된다.
무신사 관계자는 허프포스트와 통화에서 "심사 절차에 따라 필요한 내용을 충실히 설명할 예정이다"라고 짧게 답했다.
업계에서는 시스템 보안에서 취약점이 드러났다는 사실이 기업의 내부통제 시스템이 부실했다는 근거가 될 수 있다는 관측이 나온다. 특히 일부 정보 유출이 뒤늦게 파악돼 두 차례 추가 신고됐다는 점은 모니터링 체계의 결함으로 평가될 수 있다.
아울러 향후 부과될 과징금 수위, 피해자들의 집단소송 가능성도 재무건전성을 흔드는 위험요인으로 부각될 수 있다. 이는 기업가치 할인으로 이어질 수 있다.
이 같은 상황을 종합할 때 이번 개인정보 유출 사고는 조만호 대표의 리더십을 시험하는 계기가 될 것이라는 전망이 나온다. 조 대표는 내부적으로 IT 보안 인프라를 원점에서 재점검하고 외부적으로 고객과 B2B 파트너에 대한 신뢰 회복 대책을 조속히 제시해야 하는 과제를 안게 됐다.
시장에서는 무신사가 이번 사태의 사후 수습을 얼마나 성공적으로 해내느냐가 IPO 일정 차질을 막고 밸류에이션 하락을 방어하는 데 중요하게 작용할 것으로 보고 있다.
한편 현재 무신사의 상황과 비슷한 과거 사례로 '밀리의 서재'를 들 수 있다. 밀리의 서재는 2022년 5월 한국거래소에 코스닥 상장을 위한 예비심사를 청구한 지 일주일 만에 고객 1만3천 명의 개인정보가 유출되는 해킹 사고가 발생했다. 그러나 사고에도 불구하고 상장예비심사를 통과했고 9월 증권신고서도 냈다.
하지만 이후 대외적인 자본시장 불확실성이 겹치면서 11월 스스로 상장을 철회했다. 다만 밀리의 서재 쪽은 상장 철회의 직접 요인으로 개인정보 유출 사고를 꼽지는 않았다. 밀리의 서재는 보안 시스템 보완과 개인정보위 과징금(6억8496만 원) 리스크를 털어낸 뒤 2023년 IPO에 재도전해 상장에 성공했다.