



인기기사
- 1 경기지사 추미애 '재정 빨대' 발언 비슷하게 인천시장 박찬대도 호소했다 : "국가직 전환에도 재정 책임은 지방에"
- 2 아일릿 신곡 '체포하겠어' 무대, '짧은 치마' 여성 경찰 콘셉트 논란 : '포순이'도 치마 대신 바지를 입는 시대에...
- 3 유럽의회 여성 의원 6명 중 1명 '성적 딥페이크 표적' : 기자회견 사진이 나체로 둔갑했다
- 4 쿠팡의 현장조사 거부 질타 그리고 정유사 꼼수 폭로 : 반환점 돈 국정감사의 드물었던 그러나 빛났던 '정책 질의'들
- 5 이재명 '국무회의 생중계' 관련 논란에 반대의견 수용 영상도 공유하며 거듭 반박 : "공개하지 말라 압박 이유 이해 어렵다"
- 6 주한미군사령관 브런슨의 '폭주', 민주당은 한반도 영토 주권 침해 비판 : 미국도 "한국 입장 공감"
- 7 순직 소방관 빈소에서 '재정 빨대' 발언 사과한 경기지사 추미애 : "사과 바라시니까"에 야당은 또다시 반발
- 8 김동관 한화솔루션 태양전지 '탠덤 셀' 양산 시간 확보 : 미국·중국의 태양광 규제 올라타 가격 경쟁력 키우고 후발업체 따돌린다
- 9 트럼프 서명했던 미국의 러시아 제재를 시행 직전 멈추는 결정했다 : 우크라이나 대통령 젤렌스키 "푸틴의 공격 부추기는 결정"
- 10 SK 회장 최태원이 AI 시대 '대학 졸업장'보다 중요하다고 강조한 것 : AI가 할 수 없는 일 하는 '문제해결능력'
최신기사
-
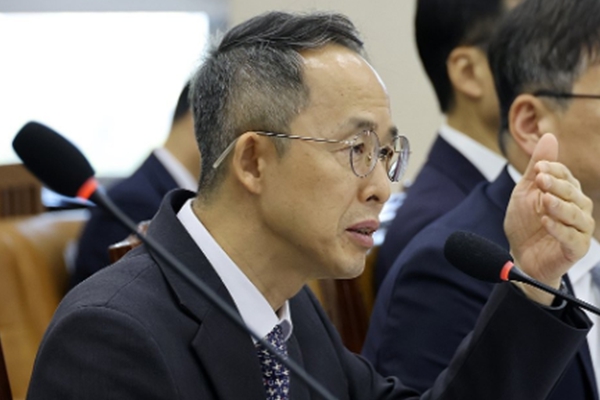 씨저널&경제 수출입은행장 황기영 한화그룹의 KAI 지분 확대 논란에 "현재는 매각 계획 없다" : 향후 가능성엔 확답 피했다
한화 방산 제국의 꿈, 수은 태도에 달렸다
-
 뉴스&이슈 민주당 정청래 밀어내면 달라질 줄 알았나 : 이재명 입법 지원 불만 "정말 국회 갑갑하다"
김민석, 청와대에서도 욕먹는다
-
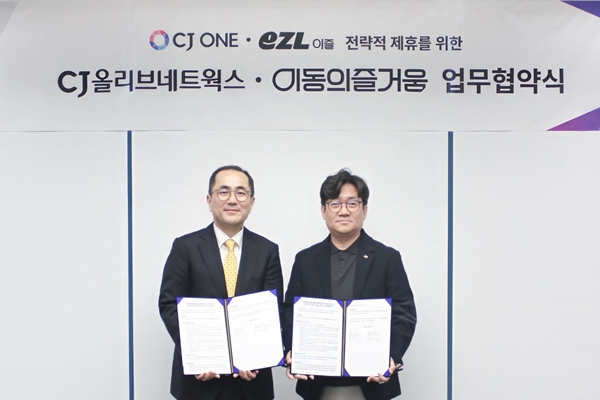 씨저널&경제 CJ ONE '적금 이어 교통카드까지' 멤버십 접점 넓힌다 : 금융·모빌리티 제휴로 외국인 회원 유치하고 생활 혜택 강화
멤버십, 일상 속으로 스며들다
-
 씨저널&경제 강태영 농협은행장 연임 심사 앞두고 국감서 '기습 악재' : '포용금융' 다짐이 "우대금리 왜 축소?" 질문 한 방에 금 갔다
설명해야 할 것이 늘었다
-
 씨저널&경제 [허프 사람&말] 세라젬 창업주 이환성이 전문경영인 대표 이경수를 '입양'했다 : 경영권 넘어 회사 물려준다는 의미다
경영 연속성 위해 택한 양자 승계
-
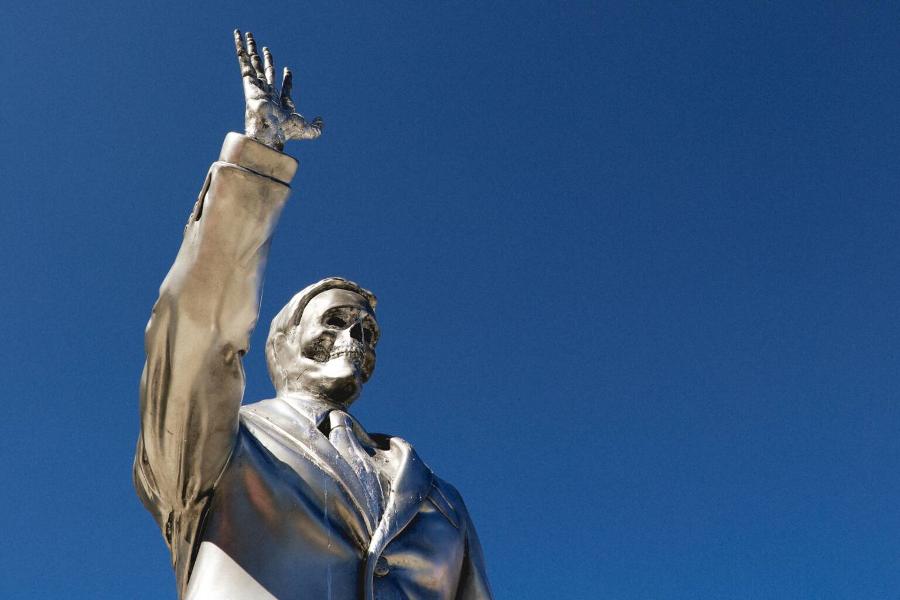 기후·환경 미국 플로리다 주지사 동상의 얼굴 녹자 해골 드러났다 : 기후 변화 '부정' 정치인 향한 유권자의 '거부'
동상의 이름은 'DENIAL(부정)'
-
 씨저널&경제 '중앙일보 인수' 다우키움·CJ 컨소시엄에 신세계도 합류 : '창업주 이병철' 손주들 손잡았다
가족의 인연 넘어 사업의 연결로
-
 글로벌 웹사이트 1200곳 침입 시도한 AI 에이전트 포착 : 100곳 넘게 뚫렸고 해커는 중국어 구사했다
공격 대상은 알아서 탐색
-
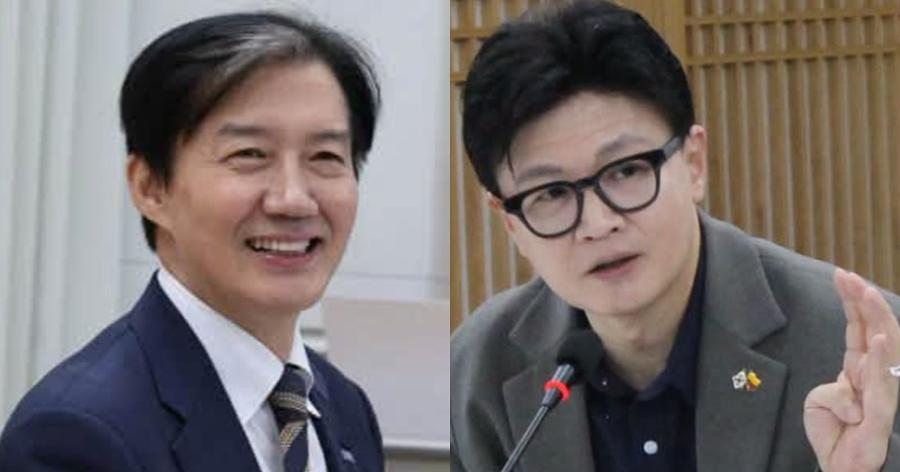 뉴스&이슈 조국, 서울중앙공소청장 비판한 한동훈 직격 "친윤검사 보호 안 해줄까봐 불안한가" : 한동훈 주장은 팩트도 틀려
경력만 살피면 알 수 있는 일을...
-
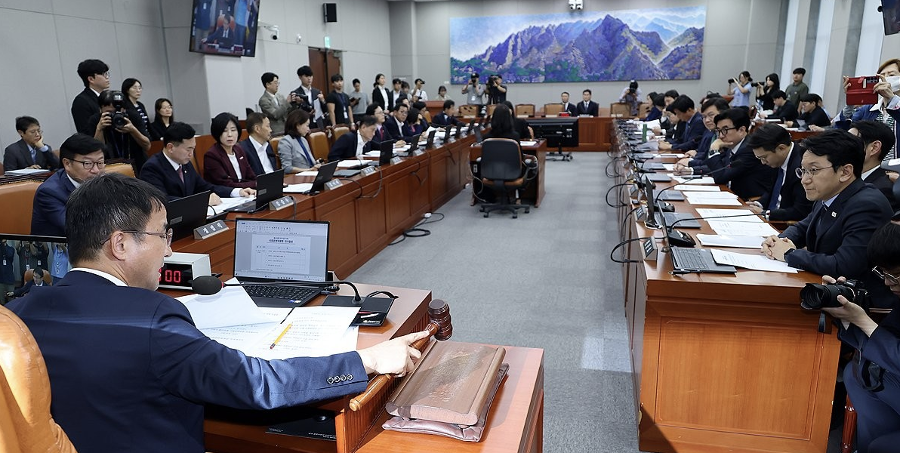 뉴스&이슈 국민의힘, 국감 후반전에도 '결정타' 없다 : 핵심 증인 채택 줄줄이 불발, '소수 야당'의 한계인가
국감은 야당의 시간인데...