



인기기사
- 1 오세훈 '여론조사비 대납' 항소심 무죄 판결이 남긴 의문 : 공개 계좌로 돈 보내고 본인 대가성 부인하면 '합법'
- 2 "잠만 자는데 600만 뷰" 핀란드 홀린 강아지 생중계 : 악마의 편집도 극적 반전도 없는 '슬로 TV'
- 3 민주당 이성윤 "신천지 의혹 공개하라" vs 박선원 "좋아, 다 공개해" : 민주당 지도부 공개충돌
- 4 부캉이는 왜 먹이 없는 친수공원으로 돌아오려 할까 : 바다로 내보냈는데, 공원 앞을 배회한다
- 5 [허프 사람&말] ‘느좋남’ 손종원, 신세계 임원 됐다 : 미쉐린 1스타 식당 두 곳 이끈 전문성 평가
- 6 이재명이 불러온 '제미나이' 논란, 수습은 과기부 장관 몫인가 : 국힘 "제미나이에 국가기밀 넣었나" 추궁
- 7 '신천지, 반분신, 비밀연합' 집권 민주당 흔드는 기괴한 언어들 : 친명-반명 간 음험한 파워게임은 계속된다
- 8 다 쓴 휴지심, 당근마켓에서 불티나게 팔린다 : 지혜로운 '중고 거래'가 환경도 살리고, 내 지갑도 살린다
- 9 물 한 컵 안 준 음주측정, 대법원 '증거 불인정' : 입 헹굼 절차 어기면 처벌 기준 넘어도 유죄 근거 안 된다
- 10 이스라엘 총선 D-1, 네타냐후 재집권 '빨간불' : 19년 집권 끝에 감옥 가고 미국-이란 전쟁 끝나나
최신기사
-
 씨저널&경제 하나은행장 이호성 연임 심사 앞두고 3분기 실적 '뒷심' 보였다 : 국내 은행 최초 순이익 '4조' 선점할지는 인선 뒤로
연체율과 NIM도 4분기에 다시 봐야한다
-
 씨저널&경제 셀트리온 회장 서정진의 과도한 자신감? 신장약 '전임상' 후보물질 7700억에 도입했는데 동일 기전 타사 약들 1년 새 이미 2종 나와
임상경쟁력 입증 중요
-
 씨저널&경제 HD현대마린솔루션 '원화 강세' 악재 뚫고 선박 유지·보수 외형 7개 분기 연속 키워, M&A 효과 키울 기반 갖췄다
대형 인수로 성장동력 보강했다
-
 씨저널&경제 김동선 한화M&S 최대주주 오르지만 ‘형제 독립’은 아직 : 분리 첫 수 뒀고 그룹 지분 정리는 남았다
새 둥지, 남은 뿌리
-
 씨저널&경제 13만 기업 거쳐간 더존비즈온 잇단 해킹에 정부 '중대 사고' 판단, 민관합동조사단 꾸려 피해 범위 들여다본다
국내 대표 기업용 소프트웨어 업체에서 사고
-
 뉴스&이슈 고용노동부 노동위원회 노동자 구제신청 처리기간 갈수록 길어져 : 민주당 이건태 "90일 넘는 경우가 28%"
서울·경기에서 병목현상 심화
-
 씨저널&경제 조달금리는 오르는데 카드론 금리는 떨어졌다 : 카드사 수익성 부담 커질 수 있다는 우려 나와
정부는 중금리대출 확대 기조
-
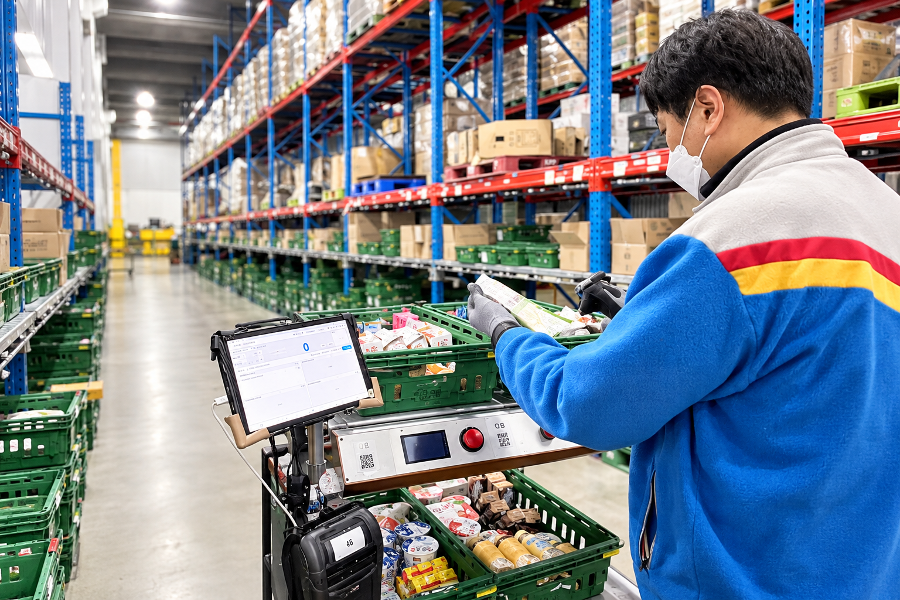 씨저널&경제 CJ대한통운 물류센터 운영 효율 높여 시장 경쟁력 확보 나선다 : 차세대 DAS 개발해 생산성 14% 향상
사전 분류공정도 생략한다
-
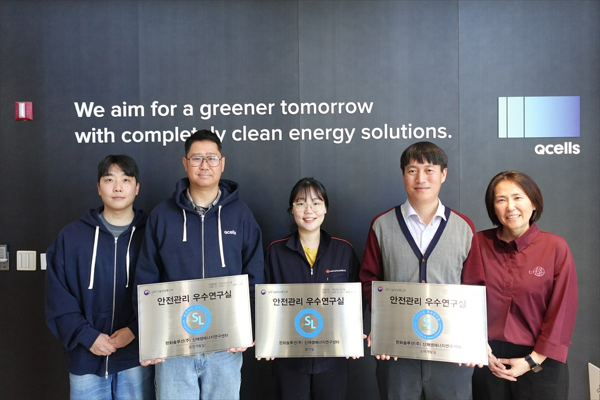 씨저널&경제 한화큐셀 안전 다지며 탠덤 태양전지 연구개발 속도 높인다 : 신재생에너지연구센터 안전관리 우수연구실 인증
2028년 말 양산 목표
-
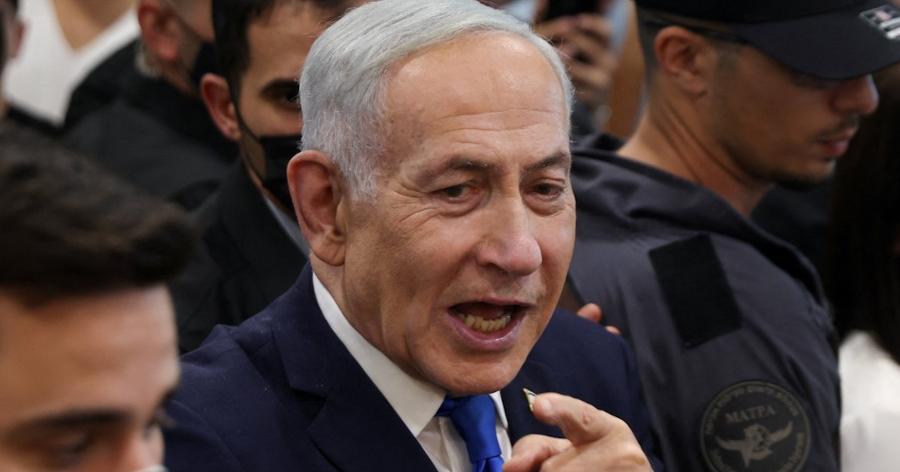 글로벌 이스라엘 총선 D-1, 네타냐후 재집권 '빨간불' : 19년 집권 끝에 감옥 가고 미국-이란 전쟁 끝나나
가능성 높지만, 좀 더 지켜봐야