


인기기사
- 1 국힘엔 '대선 선거비용 397억', 오세훈엔 '시장직' 걸렸다 : 명운 걸린 재판 이번 주 나란히 결심공판
- 2 '뉴 이재명'의 '뺄셈정치'는 오늘도 계속된다 : '구조적 소수설'·'유시민 짱돌'·'재래식 지지자'
- 3 LG전자 홍보 걸그룹 '에이아이돌' 존재감 남다른 이유 : AI 아이돌 흔해지자 '실존 멤버'로 눈높이 맞췄다
- 4 한화솔루션 태양광 사업 미·중 패권전쟁 핵심 축 부상 : 김동관 선제적 확보한 현지 생산기지 결실 맺는다
- 5 영화 '암살자(들)' 육영수 여사 저격 사건 '박정희 배후설' 논란 : 평론가·감독 찬사 vs 국민의힘 반발
- 6 '달리기 코스'가 서울 도심 상권 바꾼다 : 경복궁·서촌·북촌 따라 스포츠 매장과 카페 들어서는 중
- 7 [허프 US] '음악 감상'이 마음만 치유하는 건 아니다 : 호주 연구진 "치매 위험 17~35% 낮춘다"
- 8 [허프 사람&말] 방송인 김어준 "이재명 사랑의 시기 끝났다" : 멸칭 양비론·검찰개혁 모호성 편들기 지쳤다
- 9 추석 끝나자마자 비 소식, 낮 더위도 계속된다 : 환절기 일교차에 감기 조심해야
- 10 트럼프, 이란의 '7일 평화안' 거절했다고 밝혔다 : 이란은 "확실한 입장 기다리는 중"
최신기사
-
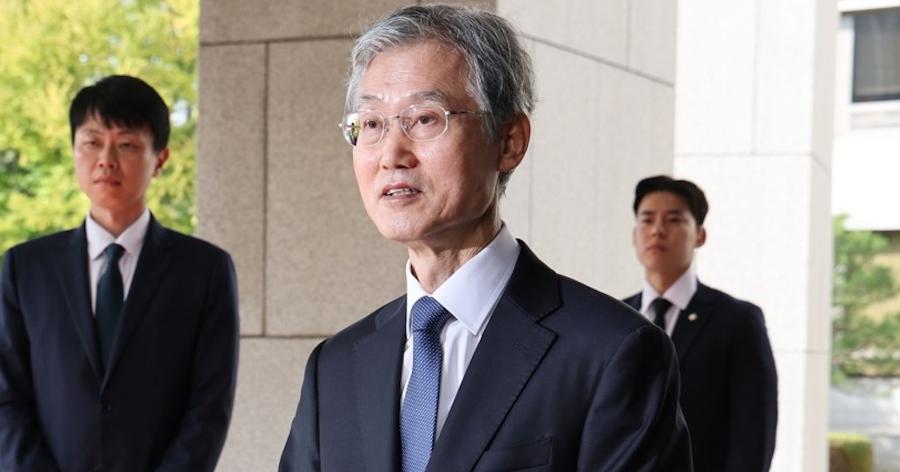 보이스 [허프 생각] 대법원장 조희대, 청와대 재제청 거부 한 달째 : '비선출 권력'이 '선출 권력' 위에 설 수 있는가
"모든 권력은 국민으로부터 나온다"(헌법 1조 2항)
-
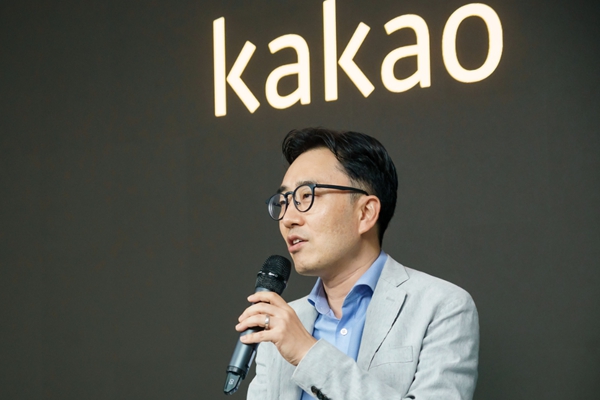 씨저널&경제 인적분할 앞둔 카카오 CA협의체 김도영-정신아 공동 의장 체제로, 해체 전 석 달간 막바지 조율 힘쓴다
남은 관문은 12월 임시주총
-
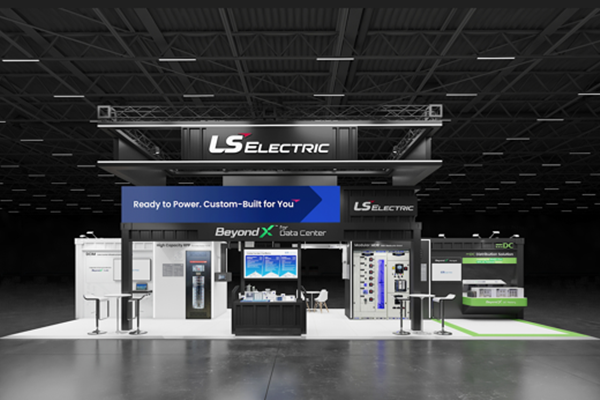 씨저널&경제 LS일렉트릭 싱가포르서 데이터센터용 전력 설비 공개 : 통합 솔루션 역량으로 아세안 시장 정조준
아세안 데이터센터 시장 2030년까지 3배가량 성장 전망
-
 씨저널&경제 한투PE 펀드 대신 '그룹 곳간' 활용해 투자한다 : 1조 고유자본 플랫폼으로 AI 인프라 겨냥
펀드 레이징 일정서 자유롭게
-
 씨저널&경제 10월 경기 전망 '부정' 전환 : 식음료 명절 특수 끝났고 유가 상승 부딪힌 석유화학 부진 예상된다
2026년 기업들의 경영환경이 좋지 않다
-
 뉴스&이슈 [허프 사람&말] 방송인 김어준 "이재명 사랑의 시기 끝났다" : 멸칭 양비론·검찰개혁 모호성 편들기 지쳤다
이재명, 갈수록 좁아지다
-
 라이프 [허프 US] 사기꾼이 당신의 지인으로 위장해 금전을 요구할 수 있다 : '스푸핑' 사기 수법과 대처법
미국판 피싱 범죄
-
 엔터테인먼트 영화 '암살자(들)' 육영수 여사 저격 사건 '박정희 배후설' 논란 : 평론가·감독 찬사 vs 국민의힘 반발
이동진, 박찬욱 vs 주진우, 나경원
-
 씨저널&경제 리가켐바이오 플랫폼 적용된 항체약물접합제 육종 치료제 미국 FDA 희귀의약품·패스트트랙 지정 : 혁신 신약 잠재력 부각
골육종·연조직육종 적응증 모두 희귀의약품·패스트트랙 확보
-
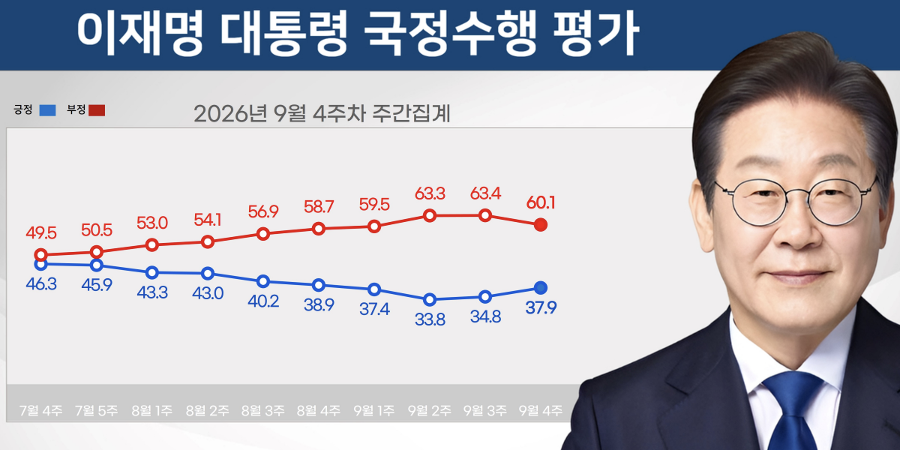 뉴스&이슈 [리얼미터] 이재명 지지율 37.9%로 2주째 상승세 : 기자회견 소통 행보에 40·50대 다시 마음 여나
'유시민 고발'이 다시 걸림돌?