


인기기사
- 1 2027학년도 수능서 재난문자 발송으로 스마트폰 반입 22명 적발 : 지난해 수능 부정행위 279건 적발, 올해 몇 건 나올까
- 2 이재용 삼성 사장단 인사 '바꿀 곳만 바꾸나' : 삼성전자 '전영현·노태문 겸직' 메모리·MX 새 수장 주목, SDI·전기·디스플레이는 유임론
- 3 정철동 애플에 떠밀린 LG디스플레이 '기술 바탕 원가 혁신'의 결과 : 3분기 아이폰 패널 더 납품하고도 모바일 매출 줄었다
- 4 ‘세무냥이’ 1천 원짜리 수정테이프에 초소형 카메라 숨겼다 : 2027학년도 수능, 황급히 필기구 제한한 이유?
- 5 ‘세무냥이’ 이어 ‘리트냥이’ 이진우, 줄줄이 터지는 AI커닝 의혹 : 전문직 자격증 권위가 땅에 떨어진다
- 6 '법학적성시험 만점자' 이진우 사망 : 경찰, AI 부정행위 의혹 사건 '공소권 없음'으로 종결할 듯
- 7 [미디어토마토] "신천지 의혹 책임, 김민석 민주당 당대표 사퇴" 51.6% : 40~50대·호남·진보 모두 등 돌렸다
- 8 민주당 '대법원장 조희대 탄핵' 추진 의총 의결, 정국 급랭 : 헌정사 첫 '대법원장 직무정지' 이뤄지나
- 9 [리얼미터] 민주당 김민석 당대표 직무수행 '부정평가' 69.1% : 중도·진보 부정평가 60% 넘었다
- 10 국힘 추경호 '내란 1심 무죄' 반색 : 19일 한덕수 유죄 뒤집히면 민주당 '대법원장 조희대 탄핵론' 재점화할 수도
최신기사
-
 글로벌 멕시코 대통령 클라우디아 셰인바움, 21시간 이코노미석 타고 APEC 정상회의 참석 : 왜 전용기 안 탔을까?
"검소한 지도자"
-
 씨저널&경제 금감원 가상자산사업자 28곳에 보안 원점 재점검 주문 : AI 활용 해킹 경고하고 취약점 방치 시 엄정 대응
개발·운영 부서도 함께 점검
-
 뉴스&이슈 ‘LEET 만점자’ 숨졌지만 수사는 계속된다 : AI 활용 여부는 미궁, 고발인은 공범 여부 수사 요청
AI 시대 시험의 공정성
-
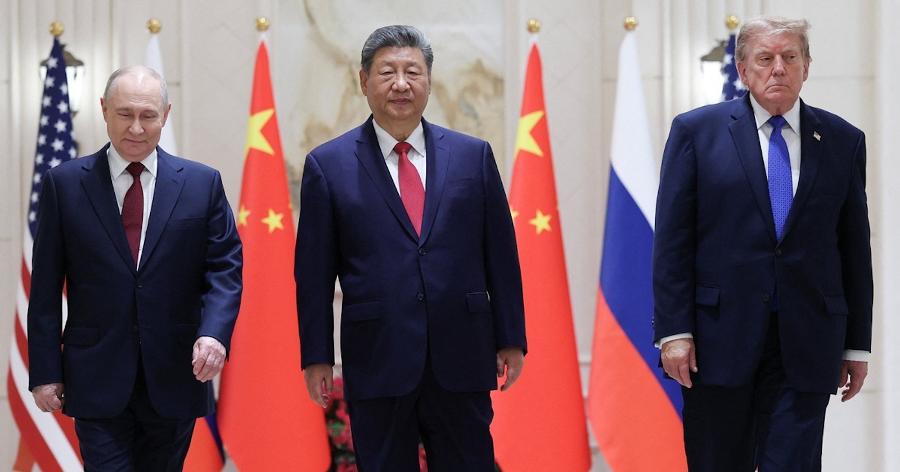 글로벌 '얄타 2.0' 미·중·러 3자 정상회담 '평화선언' 채택 : '소문난 잔치'였나, '변화의 이정표'일까
같은 날 유럽 정상들 베를린에 모였다
-
 글로벌 미중러 '석유제품 더 공급하겠다' 선언했지만 실현은 불투명 : 세 나라에 서로 다른 공급 확대 걸림돌이 있다
3국 모두 빠르게 수출량 늘리진 않을 것으로 보인다
-
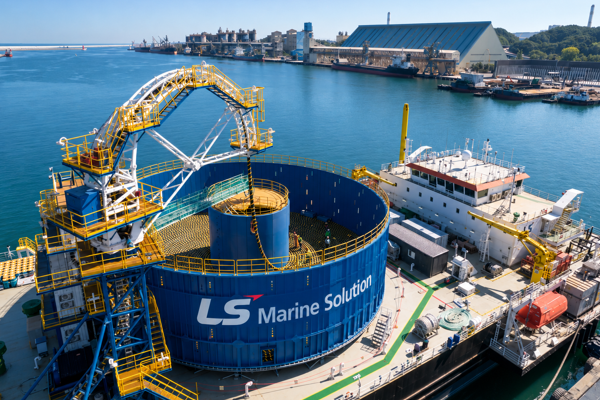 씨저널&경제 LS전선 한전 화원–안좌 해저케이블 사업 세 번째 수주 : 1조2천억 서해안 에너지고속도로 입찰 앞두고 실적 쌓았다
LS마린솔루션은 HVDC 해저케이블 포설선 건조 중
-
 씨저널&경제 [허프 트렌드] 롯데웰푸드가 '테스트 키트' 끼워파는 이유 : 건강 효능 직접 확인하는 '능동적 소비' 늘어난다
'몸에 좋다'는 말, 직접 검증
-
 씨저널&경제 삼성전자 전영현·노태문 투톱 유지하면서 겸직하고 있던 지휘봉은 넘겼다 : 메모리 황상준·MX 최원준 선임
경영 연속성 지키며 변화의 폭 넓혀
-
 뉴스&이슈 조희대 탄핵은 언제? 민주당 김민석 '탄핵 추진 기구 구성' : 조국혁신당 '21일 토요일 의결' 속도전 요청
'20일 발의, 21일 의결'
-
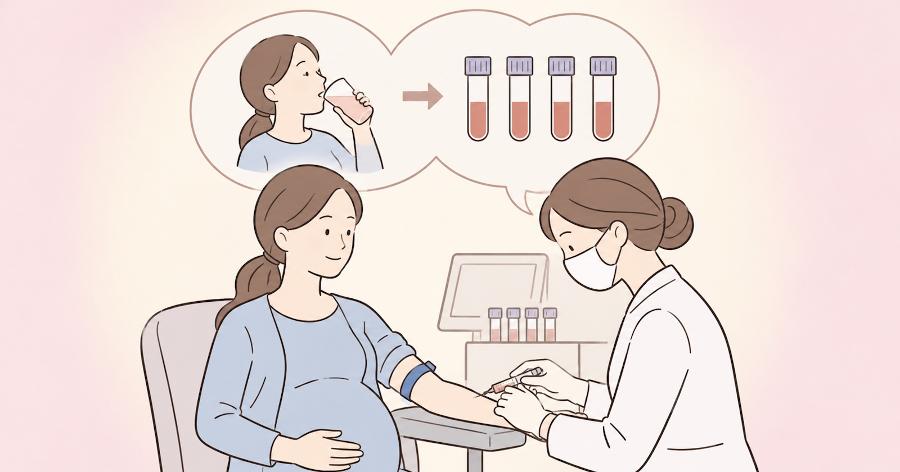 보이스 [Dr. 허지만의 진료실 이야기] 임신성 당뇨 확진 검사는 왜 피를 4번이나 뽑나요?
의사가 그 병의 이름을 불러주었을 때, 그것은 ‘임당’이 되었다